Nach einem Cybervorfall bleiben Unternehmen nur 24 bzw. 72 Stunden für die erste Behördenmeldung.
Ein Vorfall kann mehrere Meldepflichten auslösen. Die verschiedenen Melderegime sehen zwar teilweise vergleichbare Fristen vor, unterscheiden sich jedoch grundlegend hinsichtlich ihrer Anwendungsbereiche, Meldeschwellen, Fristauslöser und Adressaten. Eine pauschale Orientierung an einer vermeintlich einheitlichen „72-Stunden-Regel“ greift deshalb zu kurz. Unternehmen sollten vielmehr frühzeitig feststellen, welche Tatbestände erfüllt sind, zu welchem Zeitpunkt Kenntnis im Rechtssinne vorliegt und welche Angaben auf Grundlage des jeweils verfügbaren Erkenntnisstands zu übermitteln sind.
Hierfür bietet sich ein Notfallplan an. Denn wer erst im Ernstfall prüft, welche Meldepflichten gelten, verliert wertvolle Zeit.
Gerade in den ersten 24 Stunden entscheidet sich häufig, welches Melderegime überhaupt einschlägig ist. Die oft zitierte 72-Stunden-Frist betrifft nur einen Teil möglicher Cybervorfälle.
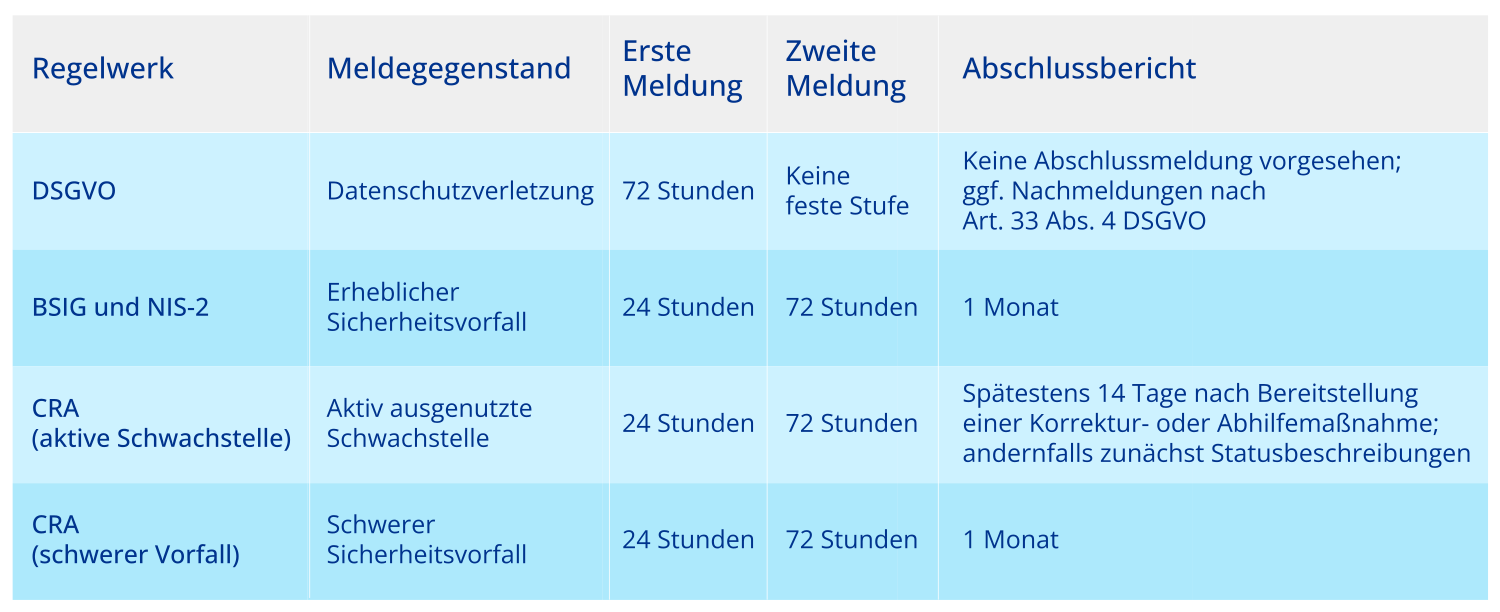
Die wichtigsten Meldefristen bei Cybervorfällen auf einen Blick
Welche Meldepflichten gelten bei Cybervorfällen?
Welche Meldepflicht gilt, hängt von den jeweils geschützten Interessen und den gesetzlich definierten Auslöseschwellen ab:
- Das BSIG die NIS-2-Meldepflichten dienen der Cybersicherheit besonders wichtiger und wichtiger Einrichtungen sowie dem Schutz der von ihnen erbrachten Dienste.
- Der Cyber Resilience Act (CRA) fokussiert sich auf die Sicherheit von Produkten mit digitalen Elementen und deren Schwachstellenmanagement.
- Die DSGVO schützt die Rechte und Freiheiten natürlicher Personen bei Verletzungen des Schutzes personenbezogener Daten.
Die Folgen sind unterschiedlich ausgestaltete Meldeprozesse, die jedoch häufig parallel laufen können.
DSGVO-Meldepflicht: Wann gilt die 72-Stunden-Frist?
Die wohl bekannteste Meldepflicht findet sich in Art. 33 DSGVO. Verantwortliche müssen eine Verletzung des Schutzes personenbezogener Daten grundsätzlich innerhalb von 72 Stunden nach Kenntniserlangung der zuständigen Datenschutzaufsichtsbehörde melden, sofern die Datenschutzverletzung voraussichtlich ein Risiko für die Rechte und Freiheiten natürlicher Personen zur Folge hat.
Die 72-Stunden-Frist beginnt, sobald der Verantwortliche mit hinreichender Sicherheit davon ausgehen kann, dass ein Sicherheitsverstoß zu einer Verletzung personenbezogener Daten geführt hat. Eine vollständige forensische Aufklärung ist nicht erforderlich. Reine Verdachtsmomente dürfen zunächst überprüft werden. Eine Organisation darf die Kenntniserlangung aber nicht durch stockende interne Informationswege oder verspätete Eskalation künstlich hinauszögern. Auftragsverarbeiter müssen den Verantwortlichen nach Art. 33 Abs. 2 DSGVO unverzüglich informieren, damit dessen Frist praktisch eingehalten werden kann. Fehlende Angaben können nach Art. 33 Abs. 4 DSGVO schrittweise nachgereicht werden, sofern dies ohne unangemessene Verzögerung geschieht.
Die Risikoprüfung ist zweistufig: Eine Behördenmeldung entfällt nur, wenn die Verletzung voraussichtlich kein Risiko für Rechte und Freiheiten natürlicher Personen begründet. Eine Information der betroffenen Personen nach Art. 34 DSGVO ist dagegen erst bei einem voraussichtlich hohen Risiko erforderlich und muss grundsätzlich unverzüglich erfolgen. Zu berücksichtigen sind insbesondere Art und Sensibilität der Daten, Umfang und Identifizierbarkeit der Betroffenen, mögliche Folgen sowie risikomindernde Maßnahmen wie wirksame Verschlüsselung. Unabhängig vom Ergebnis muss der Verantwortliche jede Datenschutzverletzung, ihre Auswirkungen und die ergriffenen Abhilfemaßnahmen nach Art. 33 Abs. 5 DSGVO dokumentieren. Gerade ein begründetes Absehen von der Meldung sollte daher nachvollziehbar festgehalten werden.
Auch inhaltlich ist die Meldung nicht freigestellt: Nach Art. 33 Abs. 3 DSGVO muss sie mindestens die Art der Verletzung einschließlich, soweit möglich, der Kategorien und der ungefähren Zahl der betroffenen Personen und Datensätze, den Namen und die Kontaktdaten des Datenschutzbeauftragten oder einer anderen Anlaufstelle, die wahrscheinlichen Folgen der Verletzung sowie die von dem Verantwortlichen ergriffenen oder vorgeschlagenen Abhilfemaßnahmen einschließlich etwaiger Maßnahmen zur Abmilderung möglicher nachteiliger Auswirkungen enthalten. Können nicht alle Angaben gleichzeitig bereitgestellt werden, dürfen sie nach Art. 33 Abs. 4 DSGVO in Phasen nachgereicht werden, ohne dass dies die Frist zur Erstmeldung verlängert.
Wesentliche Merkmale der DSGVO-Meldung
- Meldung an die Datenschutzaufsichtsbehörde
- Frist: 72 Stunden ab Kenntnis
- Fokus auf personenbezogene Daten
- Risiko für betroffene Personen als maßgebliches Kriterium
- Pflichtinhalt: Art der Verletzung, Kontaktdaten des Datenschutzbeauftragten, wahrscheinliche Folgen, Abhilfemaßnahmen
BSIG und NIS-2: Das gestufte Meldeverfahren
Das seit dem 6. Dezember 2025 geltende, zur Umsetzung der NIS-2-Richtlinie novellierte BSIG sieht ein gestuftes Melderegime für besonders wichtige und wichtige Einrichtungen vor.
Meldepflichtig sind erhebliche Sicherheitsvorfälle. Nach § 2 Nr. 11 BSIG kommt es darauf an, ob der Vorfall schwerwiegende Betriebsstörungen der Dienste oder finanzielle Verluste für die betreffende Einrichtung verursacht hat oder verursachen kann oder andere natürliche oder juristische Personen durch erhebliche materielle oder immaterielle Schäden beeinträchtigt hat oder beeinträchtigen kann. Die Bewertung ist damit breiter als unter der DSGVO: Auch ein Vorfall ohne personenbezogene Daten kann erheblich sein. Für bestimmte digitale Dienste konkretisiert die Durchführungsverordnung (EU) 2024/2690 die Erheblichkeit anhand sektorspezifischer Kriterien. Diese unmittelbar geltenden Kriterien erfassen nur die dort ausdrücklich genannten Einrichtungsarten. Für Einrichtungen anderer Sektoren sind die Kriterien der Durchführungsverordnung zwar nicht unmittelbar verbindlich. Das BSI geht jedoch davon aus, dass regelmäßig ein erheblicher Sicherheitsvorfall vorliegt, wenn mindestens eines der Kriterien des Art. 3 Abs. 1 der Durchführungsverordnung erfüllt ist. Eine Beeinträchtigung kritischer Dienstleistungen ist zudem ein starkes Indiz für einen erheblichen Sicherheitsvorfall, ersetzt aber nicht die eigenständige Prüfung des gesetzlichen Erheblichkeitstatbestands.
Anders als die DSGVO sieht das BSIG ein mehrstufiges Verfahren vor. Die Meldepflicht nach § 32 Abs. 1 BSIG gilt frühestens ab Einrichtung des gesetzlichen Meldewegs:
1. Frühwarnung innerhalb von 24 Stunden
Die frühe Erstmeldung ist unverzüglich, spätestens innerhalb von 24 Stunden nach Kenntniserlangung, abzugeben. Sie soll insbesondere erkennen lassen, ob der Vorfall mutmaßlich auf rechtswidrige oder böswillige Handlungen zurückzuführen ist und ob grenzüberschreitende Auswirkungen möglich sind. Zu diesem Zeitpunkt wird keine abschließende Ursachenanalyse erwartet. Erforderlich ist vielmehr ein belastbares Lagebild, das den Vorfall zutreffend einordnet und eine behördliche Erstbewertung ermöglicht.
2. Vorfallmeldung innerhalb von 72 Stunden
Spätestens nach 72 Stunden ist eine ausführlichere Meldung erforderlich. Diese umfasst eine erste Bewertung der Auswirkungen, der Schwere des Vorfalls und gegebenenfalls vorhandene Kompromittierungsindikatoren.
3. Abschlussbericht nach einem Monat
Grundsätzlich ist spätestens einen Monat nach der 72-Stunden-Meldung eine Abschlussmeldung einzureichen. Sie enthält eine ausführliche Beschreibung des Vorfalls, einschließlich Schweregrad und Auswirkungen, die Art der Bedrohung oder zugrunde liegende Ursache sowie umgesetzte und laufende Abhilfemaßnahmen. Dauert der Vorfall zu diesem Zeitpunkt noch an, tritt zunächst eine Fortschrittsmeldung an die Stelle des Abschlussberichts. Der endgültige Bericht folgt nach Beendigung des Vorfalls. Das gestufte Verfahren ist damit kein dreimaliges Ausfüllen desselben Formulars, sondern eine fortschreitende Verdichtung des Erkenntnisstands.
Wesentliche Merkmale des BSIG-Regimes
- Meldung an die gemeinsame Meldestelle von BSI und Bundesamt für Bevölkerungsschutz und Katastrophenhilfe
- Drei Meldestufen (24 Stunden, 72 Stunden, 1 Monat)
- Fokus auf Sicherheitsvorfälle und Betriebsstörungen
- Schutz der Dienste besonders wichtiger und wichtiger Einrichtungen sowie – bei Betreibern kritischer Anlagen – kritischer Dienstleistungen
Cyber Resilience Act (CRA): Schnelle Meldung aktiv ausgenutzter Schwachstellen
Der Cyber Resilience Act führt ein weiteres europäisches Meldesystem ein, das sich speziell an Hersteller von Produkten mit digitalen Elementen richtet.
Ab dem 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen sowie schwere Sicherheitsvorfälle mit Auswirkungen auf die Sicherheit eines Produkts mit digitalen Elementen melden. Die Pflicht greift damit ein Jahr vor der allgemeinen Anwendbarkeit wesentlicher CRA-Vorgaben am 11. Dezember 2027. Gemeldet wird über die von ENISA eingerichtete zentrale Meldeplattform, über die das zuständige CSIRT und ENISA informiert werden. Die Plattform ermöglicht zudem die Weiterleitung der Informationen gemäß dem gesetzlichen Mechanismus an weitere betroffene Stellen, insbesondere andere CSIRTs. Auch Open-Source-Software-Stewards können erfasst sein, soweit sie an der Entwicklung entsprechender Produkte beteiligt sind.
Auch hier gilt ein gestuftes Verfahren.
Die Tatbestände sind eng zu trennen: Eine „aktiv ausgenutzte Schwachstelle“ setzt voraus, dass ein böswilliger Akteur die Schwachstelle tatsächlich ausnutzt. Die bloße Veröffentlichung einer Schwachstelle, ein Proof of Concept oder ein hoher CVSS-Wert reichen für sich genommen nicht aus. Ein „schwerer Sicherheitsvorfall“ muss demgegenüber die Sicherheit des Produkts erheblich beeinträchtigen. Der CRA nennt hierfür insbesondere Auswirkungen auf Verfügbarkeit, Authentizität, Integrität oder Vertraulichkeit und knüpft die Schwere an Faktoren wie Reichweite, Dauer und Auswirkungen auf Nutzende. Ein Ereignis kann beide Kategorien erfüllen und ist dann in beiden Richtungen zu prüfen.
Meldung aktiv ausgenutzter Schwachstellen
Für aktiv ausgenutzte Schwachstellen gelten folgende Fristen:
- Frühwarnung innerhalb von 24 Stunden nach Kenntnis
- Vollständige Meldung innerhalb von 72 Stunden
- Abschlussbericht spätestens 14 Tage nach Bereitstellung einer Korrektur- oder Abhilfemaßnahme. Ist innerhalb dieser Frist noch keine solche Maßnahme verfügbar, ist zunächst eine Statusbeschreibung zu übermitteln und der Bericht nach deren Bereitstellung zu ergänzen.
Meldung schwerer Sicherheitsvorfälle
Bei schweren Sicherheitsvorfällen gelten ebenfalls:
- Frühwarnung innerhalb von 24 Stunden
- Detailmeldung innerhalb von 72 Stunden
- Abschlussbericht innerhalb eines Monats
Neben der Behördenmeldung bestehen adressatenbezogene Informationspflichten: Hersteller müssen betroffene Nutzende gegebenenfalls unverzüglich über einen schweren Sicherheitsvorfall und erforderliche Maßnahmen zur Risikominderung informieren. Bei aktiv ausgenutzten Schwachstellen sind betroffene Nutzende unverzüglich über die Schwachstelle und erforderlichenfalls über Maßnahmen zur Risikominderung oder Behebung zu unterrichten. Unternehmen sollten deshalb technische Abhilfe, rechtliche Meldung und externe Kommunikation aus einem gemeinsamen Lagebild steuern – ohne voreilige oder widersprüchliche Aussagen.
Wesentliche Merkmale des CRA-Regimes
- Meldung an CSIRTs und ENISA über die zentrale Meldeplattform
- Fokus auf Produkte mit digitalen Elementen
- Schwerpunkt auf Schwachstellenmanagement
- Teilweise parallele Informationspflichten gegenüber Nutzenden
Mehrfachmeldepflichten: Wann DSGVO, BSIG und CRA gleichzeitig gelten
In der Praxis wird häufig nicht nur ein Rechtsakt betroffen sein.
Beispielsweise kann ein Angriff auf eine vernetzte Komponente eines Krankenhauses die Verfügbarkeit von Patientendaten beeinträchtigen, den Klinikbetrieb stören und auf einer aktiv ausgenutzten Produktschwachstelle beruhen. Eine pauschale Dreifachmeldung wäre dennoch falsch. Zunächst ist zu prüfen, ob das betroffene Produkt überhaupt in den CRA-Anwendungsbereich fällt. Medizinprodukte sind grundsätzlich vom CRA ausgenommen, soweit für sie die speziellen unionsrechtlichen Produktregime gelten. Derselbe Angriff kann aber eine andere, nicht ausgenommene Netzwerk- oder Softwarekomponente betreffen. Erst danach sind die jeweiligen Schwellenwerte separat zu bewerten:
- DSGVO: Liegt eine Verletzung der Vertraulichkeit, Integrität oder Verfügbarkeit personenbezogener Daten vor, und begründet sie voraussichtlich ein Risiko für betroffene Personen?
- BSIG: Ist die Organisation eine besonders wichtige oder wichtige Einrichtung – gegebenenfalls speziell als Betreiber kritischer Anlagen zusätzlichen Pflichten unterliegend –, und erreicht der Vorfall die Schwelle der Erheblichkeit?
- CRA: Ist ein Produkt mit digitalen Elementen im Anwendungsbereich betroffen, und liegt eine tatsächlich aktiv ausgenutzte Schwachstelle oder ein schwerer Sicherheitsvorfall mit Produktbezug vor?
In einem solchen Fall wären verschiedene Behörden mit unterschiedlichen Meldeinhalten und teilweise parallelen Fristen zu informieren.
Entscheidend ist daher, dass Unternehmen Vorfallmanagement, Datenschutzmanagement und Produktsicherheitsprozesse nicht isoliert organisieren. Meldeentscheidungen müssen heute häufig innerhalb der ersten 24 Stunden getroffen werden.
Was in den ersten 24 Stunden nach einem Vorfall passieren sollte
Ein wirksamer Prozess trennt technische Eindämmung und Meldeprüfung organisatorisch, führt beide Stränge aber in einem gemeinsamen Incident Lead zusammen. Für die ersten 24 Stunden empfiehlt sich folgende Mindestlogik:
- Zeitpunkt sichern: Eingang der ersten belastbaren Information, Eskalationen und Bewertungsentscheidungen mit Uhrzeit dokumentieren. Kenntnis darf nicht mit Abschluss der Forensik verwechselt werden.
- Betroffenheit bestimmen: Rechtsträger, Dienste, Produkte, Datenkategorien, Nutzergruppen und Länder erfassen. Bei Konzernen ist jede verantwortliche oder regulierte Einheit getrennt zu betrachten.
- Drei Tatbestände parallel prüfen: Datenschutzverletzung und Personenrisiko, erheblicher Sicherheitsvorfall und Beeinträchtigung von Diensten sowie Produktbezug, aktive Ausnutzung und Schwere bewerten.
- Fristwahrende Erstmeldung vorbereiten: Gesicherte Tatsachen, Annahmen und offene Punkte klar trennen. Wo gestufte Meldungen zulässig sind, darf Unsicherheit transparent benannt und später aktualisiert werden.
- Kommunikation synchronisieren: Behördenmeldungen, Nutzer- und Betroffeneninformationen, Kundenkommunikation, Versicherer und Strafverfolgung auf Widersprüche und Vertraulichkeitsrisiken prüfen.
- Follow-up terminieren: 72-Stunden-, Monats- und gegebenenfalls 14-Tage-Fristen unmittelbar als feste Arbeitspakete mit Verantwortlichen und Freigaben hinterlegen.
Typische Fehlannahmen
- „Ohne Datenabfluss keine DSGVO-Meldung“: Auch Verlust, Veränderung oder vorübergehende Nichtverfügbarkeit personenbezogener Daten kann eine Datenschutzverletzung sein.
- „Eine Meldung erfüllt alle Regime“: Behörden, Tatbestände und Pflichtinhalte unterscheiden sich. Die Single Reporting Platform des CRA ersetzt weder die Meldung an das BSI noch an die Datenschutzaufsicht.
- „Erst melden, wenn die Ursache feststeht“: Die Systeme sind bewusst gestuft. Frühe Meldungen beruhen auf dem verfügbaren Erkenntnisstand. Nachmeldungen dienen der Präzisierung.
- „Jede bekannte Schwachstelle ist CRA-meldepflichtig“: Für den Meldetatbestand der aktiven Ausnutzung braucht es tatsächliche Exploitation durch einen böswilligen Akteur. Daneben bleibt das allgemeine Schwachstellenmanagement des Herstellers bestehen.
Fazit
DSGVO, BSIG und CRA knüpfen an unterschiedliche Risiken an: den Schutz natürlicher Personen, die Funktionsfähigkeit regulierter Dienste und die Sicherheit digitaler Produkte. Gerade deshalb muss die rechtliche Einordnung parallel erfolgen. Die 24-Stunden-Marke wird zum entscheidenden organisatorischen Taktgeber, ohne dass jede technische Auffälligkeit automatisch meldepflichtig wäre.
Unternehmen sollten daher vor dem Ernstfall Verantwortlichkeiten, Erreichbarkeiten, Meldezugänge, rechtliche Prüfkriterien und freigegebene Vorlagen festlegen. Besonders wirksam ist eine zentrale Entscheidungsakte, in der technische Fakten, Tatbestandsprüfung, Risikobewertung, Meldungen und Nachträge revisionsfest zusammengeführt werden. Ein solcher Prozess verhindert widersprüchliche Kommunikation, schafft eine belastbare Begründung für Melde- und Nichtmeldeentscheidungen und beschleunigt zugleich die operative Bewältigung des Vorfalls.
Aus strategischer Sicht empfiehlt es sich, die gesetzlich vorgegebenen Meldeinhalte der drei Regime nicht erst im Vorfall zu ermitteln, sondern bereits im Vorfeld als abgestimmte Meldevorlagen in die Entscheidungsakte zu integrieren. Wer die jeweils erforderlichen Angaben – etwa die Pflichtangaben nach Art. 33 Abs. 3 DSGVO oder die Kompromittierungsindikatoren nach § 32 BSIG – als Formularfelder vorstrukturiert. Dies verkürzt die Reaktionszeit innerhalb der engen Meldefristen erheblich und vermeidet, dass unter Zeitdruck einzelne Pflichtangaben übersehen werden.
Lesen Sie auch: Digitale Souveränität im Unternehmen verankern – rechtliche Anforderungen an IT-Systeme